Domain gastro-gewerbe.de kaufen?
Wir ziehen mit dem Projekt
gastro-gewerbe.de um.
Sind Sie am Kauf der Domain
gastro-gewerbe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gastro-gewerbe.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gesegnete SpeisenGesegnete Speisen , Vom Essen und Trinken im Mittelalter , Außenspiegelkappen > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240422, Produktform: Kartoniert, Redaktion: Stiftsbibliothek St. Gallen, Seitenzahl/Blattzahl: 142, Keyword: Autograph; Ekkehart IV.; Ernährung; Fasten; Fleischgenuss; Kloster St. Gallen; Lateinische Dichtung; Mittelalter; Mittellateinische Literatur; Tischgebet, Fachschema: Europa / Geschichte, Kulturgeschichte~Mittelalter~Christentum / Glaube, Bekenntnis~Mittelalter (Religion, Philosophie)~Philosophie / Philosophiegeschichte, Fachkategorie: Texte: Antike & Mittelalter~Christliches Leben und christliche Praxis~Hausmannskost und alte Gerichte~Nationale und regionale Küche~Essen und Trinken: Getränke~Mittelalterliche Philosophie, Zeitraum: 11. Jahrhundert (1000 bis 1099 n. Chr.), Warengruppe: HC/Philosophie/Mittelalter, Fachkategorie: Europäische Geschichte: Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schwabe Verlag Basel, Verlag: Schwabe Verlag Basel, Verlag: Schwabe Verlagsgruppe AG, Produktverfügbarkeit: 02, Blätteranzahl: 142 Blätter, Länge: 241, Breite: 164, Höhe: 15, Gewicht: 339, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mckenna, Terence: Speisen der GötterSpeisen der Götter , Terence McKenna erinnert uns mit diesem Kultwerk der psychedelischen Literatur daran, dass der Mythos unserer Kultur mit dem Verspeisen der Frucht vom Baum der Erkenntnis im Garten Eden beginnt. Schon vor langer Zeit entdeckten unsere Vorfahren, dass bestimmte Pflanzen Schmerzen lindern, Energieschübe bewirken, immun gegen Krankheitserreger machen und Kreativität katalysieren. Priester und Priesterinnen verwendeten Zauberpilze, Tränke und Kräuter, um mit dem Mysterium der Natur und mit Gott eins zu werden. Der Verlust dieses schamanischen Wissens führte zur Entwicklung von Substanzen, die stark abhängig machen - destillierter Alkohol und weißer Zucker, Morphium und Heroin. McKenna lässt die Geschichte der Drogen im Osten und im Westen Revue passieren, vom alten Gewürzhandel bis zu Marihuana, Kokain und anderen modernen Substanzen. Er beschließt das Buch mit einem Gesamtplan zur Lösung der heutigen Drogenprobleme, untersucht, warum die Jagd nach Glück illegal ist, wenn sie Pflanzen umfaßt, die in der freien Natur wachsen, und spricht auch das Thema Legalisierung von Drogen an. Neuausgabe des gesuchten Klassikers von 1993. , Motordeckel > Motoren & Motorteile , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Mckenna, Terence, Edition: NED, Seitenzahl/Blattzahl: 370, Keyword: Amazonas; Ayahuasca; Bewusstseinsforschung; DMT; Forschung; Gesellschaft; Kulturgeschichte; McKenna; Philosophie; Pilze; Psychedelik; Psychoaktive Drogen; Schamanismus; Terence McKenna, Fachschema: Anthropologie, Fachkategorie: Andere Weltreligionen, Warengruppe: TB/Nichtchristliche Religionen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 22, Gewicht: 506, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Welche vielfältigen Speisen und Getränke bietet Ihr Restaurant für Gäste mit unterschiedlichen kulinarischen Vorlieben an?
Unser Restaurant bietet eine breite Auswahl an Gerichten aus verschiedenen Küchen der Welt, darunter italienische, asiatische und amerikanische Spezialitäten. Zudem haben wir vegetarische und vegane Optionen sowie glutenfreie Gerichte im Angebot. Für Getränke haben wir eine umfangreiche Weinkarte, Cocktails, Biere und alkoholfreie Getränke zur Auswahl. **
-
Welche köstlichen Speisen und Getränke bietet das Restaurant an?
Das Restaurant bietet eine Vielzahl von Gerichten aus der regionalen Küche sowie internationale Spezialitäten. Dazu gibt es eine umfangreiche Auswahl an erlesenen Weinen, Cocktails und anderen Getränken. Die Desserts sind besonders beliebt und werden hausgemacht serviert. **
-
Welche Gerichte und Getränke umfasst ein typisches Menü in einem Restaurant?
Ein typisches Menü in einem Restaurant umfasst Vorspeisen, Hauptgerichte und Desserts. Dazu werden oft auch Getränke wie Wasser, Wein, Bier oder Softdrinks serviert. Je nach Restaurant können auch zusätzliche Gänge wie Suppen, Salate oder Zwischengerichte angeboten werden. **
-
Welche Speisen und Getränke stehen heute im Restaurant zur Auswahl?
Heute gibt es als Hauptgerichte gegrilltes Hähnchen, vegetarische Lasagne und gegrillten Lachs. Als Beilagen werden Pommes, Gemüsereis und Salat angeboten. Als Getränke stehen Wasser, Limonade und verschiedene Weine zur Auswahl. **


Wie kann man ein Restaurant erfolgreich führen und gleichzeitig die Bedürfnisse der Gäste und die Qualität der Speisen und Getränke gewährleisten?
Um ein Restaurant erfolgreich zu führen, ist es wichtig, ein gutes Team zu haben, das motiviert und gut geschult ist. Zudem sollte man regelmäßig das Feedback der Gäste einholen und auf ihre Wünsche und Anregungen eingehen. Die Qualität der Speisen und Getränke kann durch die Auswahl hochwertiger Zutaten, eine sorgfältige Zubereitung und regelmäßige Kontrollen sichergestellt werden. **
Was sind die beliebtesten Speisen und Getränke in der Gastronomie?
Die beliebtesten Speisen in der Gastronomie sind oft Pizza, Burger und Pasta. Bei den Getränken stehen Kaffee, Bier und Wein ganz oben auf der Liste. Manche Restaurants bieten auch spezielle Cocktails oder Craft-Biere an, die immer beliebter werden. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
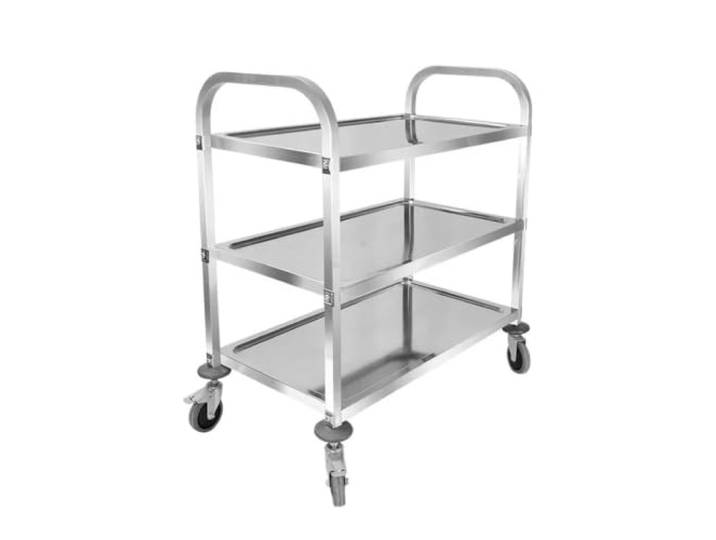
XPJYUA Service Servierwagen Rollwagen aus Edelstahl Handbedienung for Speisen und Getränke im RestaurantXPJYUA Service Servierwagen Rollwagen aus Edelstahl Handbedienung for Speisen und Getränke im Restaurant. Solides Material: Dieser aus robusten Metallkomponenten gefertigte Servierwagen aus Edelstahl bietet einen rostbeständigen Rahmen. Die starre Metallstruktur hält schwere Lasten problemlos bei der Arbeit Reichlich Kapazität: Dieser Servierwagen mit großer Kapazität verfügt über mehrere Ebenen for eine organisierte Aufbewahrung. Der Catering-Wagen mit Regalen verfügt über ein Aufbewahrungswagen-Design mit Seitenschienen Reibungslose Mobilität: Mit diesem Rollwagen zur Küchenaufbewahrung können Sie Gegenstände problemlos bewegen. Der Servicewagen mit feststellbaren Rädern rollt reibungslos, während dieser Servierwagen for die Café-Küche fest steht Einfache Wartung: Wischen Sie glatte Oberflächen in Sekundenschnelle sauber, um die Hygiene zu gewährleisten. Verwenden Sie diesen Obst-/Gemüse-Aufbewahrungswagen oder das Serviceregal for den Schönheitssalon, ohne sich Gedanken über verschüttete Flüssigkeiten machen zu müssen Vielseitige Anwendung: Perfekt geeignet for gewerbliche Umgebungen. Verwenden Sie diesen Hotel-Catering-Servicewagen im Innenbereich oder stellen Sie den Garten-Servicewagen for den Außenbereich for Veranstaltungen auf Farbe:One Color181,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Welche vielfältigen Speisen und Getränke bietet Ihr Restaurant für Gäste mit unterschiedlichen kulinarischen Vorlieben an?
Unser Restaurant bietet eine breite Auswahl an Gerichten aus verschiedenen Küchen der Welt, darunter italienische, asiatische und amerikanische Spezialitäten. Zudem haben wir vegetarische und vegane Optionen sowie glutenfreie Gerichte im Angebot. Für Getränke haben wir eine umfangreiche Weinkarte, Cocktails, Biere und alkoholfreie Getränke zur Auswahl. **
-
Welche köstlichen Speisen und Getränke bietet das Restaurant an?
Das Restaurant bietet eine Vielzahl von Gerichten aus der regionalen Küche sowie internationale Spezialitäten. Dazu gibt es eine umfangreiche Auswahl an erlesenen Weinen, Cocktails und anderen Getränken. Die Desserts sind besonders beliebt und werden hausgemacht serviert. **
Ähnliche Suchbegriffe für Malicious
-
Gesegnete SpeisenGesegnete Speisen , Vom Essen und Trinken im Mittelalter , Außenspiegelkappen > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240422, Produktform: Kartoniert, Redaktion: Stiftsbibliothek St. Gallen, Seitenzahl/Blattzahl: 142, Keyword: Autograph; Ekkehart IV.; Ernährung; Fasten; Fleischgenuss; Kloster St. Gallen; Lateinische Dichtung; Mittelalter; Mittellateinische Literatur; Tischgebet, Fachschema: Europa / Geschichte, Kulturgeschichte~Mittelalter~Christentum / Glaube, Bekenntnis~Mittelalter (Religion, Philosophie)~Philosophie / Philosophiegeschichte, Fachkategorie: Texte: Antike & Mittelalter~Christliches Leben und christliche Praxis~Hausmannskost und alte Gerichte~Nationale und regionale Küche~Essen und Trinken: Getränke~Mittelalterliche Philosophie, Zeitraum: 11. Jahrhundert (1000 bis 1099 n. Chr.), Warengruppe: HC/Philosophie/Mittelalter, Fachkategorie: Europäische Geschichte: Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schwabe Verlag Basel, Verlag: Schwabe Verlag Basel, Verlag: Schwabe Verlagsgruppe AG, Produktverfügbarkeit: 02, Blätteranzahl: 142 Blätter, Länge: 241, Breite: 164, Höhe: 15, Gewicht: 339, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mckenna, Terence: Speisen der GötterSpeisen der Götter , Terence McKenna erinnert uns mit diesem Kultwerk der psychedelischen Literatur daran, dass der Mythos unserer Kultur mit dem Verspeisen der Frucht vom Baum der Erkenntnis im Garten Eden beginnt. Schon vor langer Zeit entdeckten unsere Vorfahren, dass bestimmte Pflanzen Schmerzen lindern, Energieschübe bewirken, immun gegen Krankheitserreger machen und Kreativität katalysieren. Priester und Priesterinnen verwendeten Zauberpilze, Tränke und Kräuter, um mit dem Mysterium der Natur und mit Gott eins zu werden. Der Verlust dieses schamanischen Wissens führte zur Entwicklung von Substanzen, die stark abhängig machen - destillierter Alkohol und weißer Zucker, Morphium und Heroin. McKenna lässt die Geschichte der Drogen im Osten und im Westen Revue passieren, vom alten Gewürzhandel bis zu Marihuana, Kokain und anderen modernen Substanzen. Er beschließt das Buch mit einem Gesamtplan zur Lösung der heutigen Drogenprobleme, untersucht, warum die Jagd nach Glück illegal ist, wenn sie Pflanzen umfaßt, die in der freien Natur wachsen, und spricht auch das Thema Legalisierung von Drogen an. Neuausgabe des gesuchten Klassikers von 1993. , Motordeckel > Motoren & Motorteile , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Mckenna, Terence, Edition: NED, Seitenzahl/Blattzahl: 370, Keyword: Amazonas; Ayahuasca; Bewusstseinsforschung; DMT; Forschung; Gesellschaft; Kulturgeschichte; McKenna; Philosophie; Pilze; Psychedelik; Psychoaktive Drogen; Schamanismus; Terence McKenna, Fachschema: Anthropologie, Fachkategorie: Andere Weltreligionen, Warengruppe: TB/Nichtchristliche Religionen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 22, Gewicht: 506, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Gerichte und Getränke umfasst ein typisches Menü in einem Restaurant?
Ein typisches Menü in einem Restaurant umfasst Vorspeisen, Hauptgerichte und Desserts. Dazu werden oft auch Getränke wie Wasser, Wein, Bier oder Softdrinks serviert. Je nach Restaurant können auch zusätzliche Gänge wie Suppen, Salate oder Zwischengerichte angeboten werden. **
-
Welche Speisen und Getränke stehen heute im Restaurant zur Auswahl?
Heute gibt es als Hauptgerichte gegrilltes Hähnchen, vegetarische Lasagne und gegrillten Lachs. Als Beilagen werden Pommes, Gemüsereis und Salat angeboten. Als Getränke stehen Wasser, Limonade und verschiedene Weine zur Auswahl. **
-
Wie kann man ein Restaurant erfolgreich führen und gleichzeitig die Bedürfnisse der Gäste und die Qualität der Speisen und Getränke gewährleisten?
Um ein Restaurant erfolgreich zu führen, ist es wichtig, ein gutes Team zu haben, das motiviert und gut geschult ist. Zudem sollte man regelmäßig das Feedback der Gäste einholen und auf ihre Wünsche und Anregungen eingehen. Die Qualität der Speisen und Getränke kann durch die Auswahl hochwertiger Zutaten, eine sorgfältige Zubereitung und regelmäßige Kontrollen sichergestellt werden. **
-
Was sind die beliebtesten Speisen und Getränke in der Gastronomie?
Die beliebtesten Speisen in der Gastronomie sind oft Pizza, Burger und Pasta. Bei den Getränken stehen Kaffee, Bier und Wein ganz oben auf der Liste. Manche Restaurants bieten auch spezielle Cocktails oder Craft-Biere an, die immer beliebter werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.